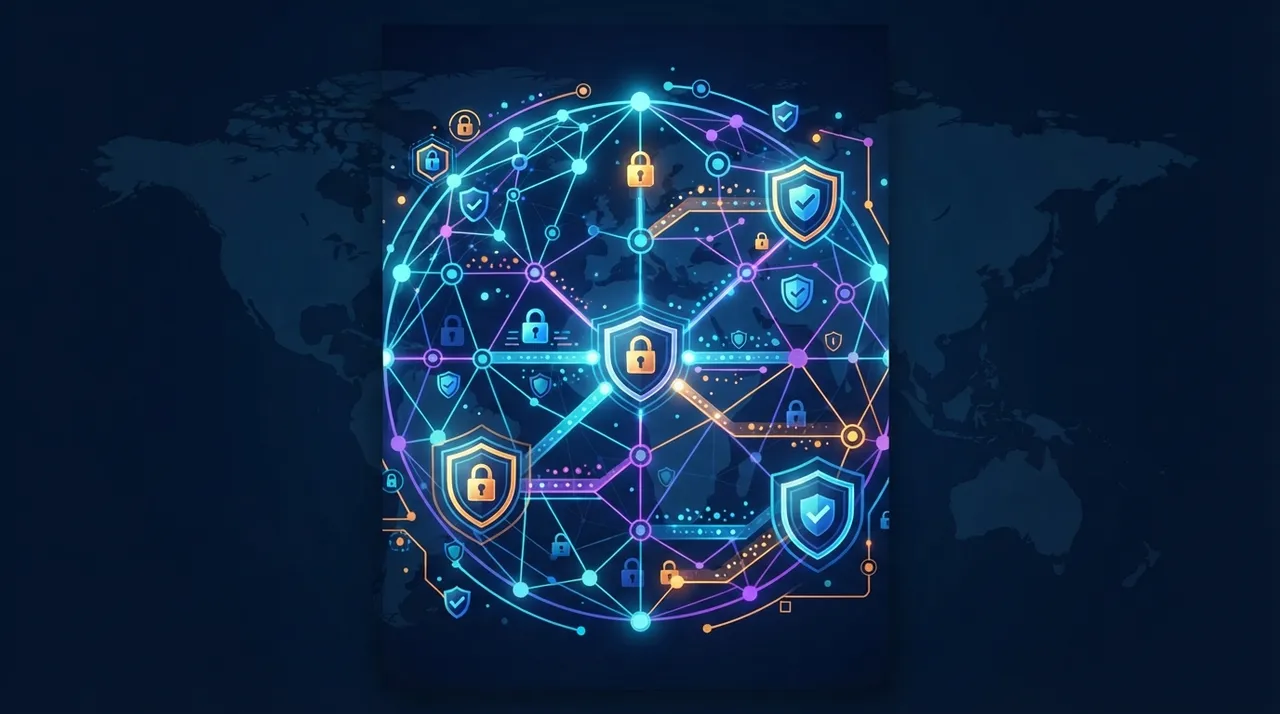
مع تزايد تعقيد التهديدات السيبرانية وتوسع بيئات العمل لتشمل السحابة والأجهزة المتنوعة، لم يعد نموذج الأمن التقليدي القائم على المحيط الشبكي كافيًا. لقد أصبح "الأمن الصفري التكيفي" (Adaptive Zero Trust) هو الاستراتيجية الأمنية الأساسية التي تتبناها المؤسسات لحماية أصولها الحيوية في عام 2026.
ما الجديد
يعتمد الأمن الصفري على مبدأ "لا تثق أبدًا، تحقق دائمًا"، حيث لا يُمنح أي مستخدم أو جهاز أو نظام ثقةً ضمنية، حتى لو كان داخل الشبكة التقليدية. ولكن الأمن الصفري التكيفي يأخذ هذا المبدأ خطوة أبعد، من خلال دمج التحقق المستمر للهوية والسياق في كل طلب وصول. فبدلاً من الاعتماد فقط على بيانات اعتماد المستخدم أو عملية المصادقة متعددة العوامل الثابتة (MFA)، يقوم المصادقة التكيفية (Adaptive Authentication) بتقييم الثقة بشكل مستمر بناءً على بيانات آنية.
تُقيّم الحلول الحديثة إشارات المخاطر في الوقت الفعلي، مثل هوية المستخدم، وحالة الجهاز (مثل مدى التوافق مع سياسات الأمان وتحديثات التصحيح)، والموقع الجغرافي، ووقت اليوم، والشذوذات السلوكية. بناءً على هذا التقييم، يتم تعديل متطلبات التحقق، فالمحاولات منخفضة المخاطر قد لا تتطلب سوى الحد الأدنى من التحقق، بينما تؤدي الأنشطة عالية المخاطر أو غير الطبيعية إلى طلب تحقق إضافي أو حتى حظر الوصول تمامًا.
يُعدّ التجزئة الدقيقة (Microsegmentation) مكونًا أساسيًا آخر في الأمن الصفري التكيفي، حيث تقسم الشبكة إلى أجزاء صغيرة ومعزولة، مما يحدّ من الحركة الجانبية للمهاجمين داخل الشبكة في حال حدوث اختراق. هذا النهج يقلل بشكل كبير من "نصف قطر الانفجار" لأي هجوم، أي مدى الضرر الذي يمكن أن يسببه الاختراق.
لماذا يهمّ
تُظهر الإحصائيات أن 61% من المؤسسات حول العالم قد أطلقت مبادرة الأمن الصفري، ارتفاعًا من 24% في عام 2021. ومن المتوقع أن يصل حجم سوق الأمن الصفري العالمي إلى 78.7 مليار دولار بحلول عام 2029. هذا الانتشار ليس مجرد اتجاه، بل ضرورة ملحة. ففي عام 2025، بدأت 22% من الاختراقات باستخدام بيانات اعتماد مسروقة أو مسيئة، مما يجعلها أكبر ناقل للوصول الأولي. يمكن حظر أكثر من 99% من الهجمات المستندة إلى الهوية باستخدام المصادقة متعددة العوامل المقاومة للتصيد الاحتيالي، وهي أحد عناصر التحكم الأساسية في الأمن الصفري.
تُظهر المنظمات التي طبّقت هندسة الأمن الصفري توفيرًا بمتوسط 1.76 مليون دولار لكل اختراق مقارنة بالمنظمات التي لم تفعل ذلك. يعود هذا إلى قدرة الأمن الصفري التكيفي على تقليل سطح الهجوم، ومنع الوصول غير المصرح به، والاحتواء السريع للتهديدات. كما أنه يقلل من الاحتكاك غير الضروري للمستخدمين الشرعيين من خلال تبسيط متطلبات المصادقة للمحاولات منخفضة المخاطر.
بالنسبة للقارئ، يمثل فهم وتطبيق الأمن الصفري التكيفي خطوة حاسمة نحو حماية بياناته وأصوله الرقمية، سواء كان فردًا يعمل عن بُعد أو جزءًا من مؤسسة كبيرة. فهو يوفر نموذجًا أمنيًا أكثر مرونة وقوة لمواجهة التهديدات المتطورة في العصر الرقمي.
كيف تستفيد عمليًا (أدوات/خطوات):
- تقييم البيئة الحالية ورسم الخرائط: قبل البدء، قم بجرد جميع الأجهزة والتطبيقات والبيانات والمستخدمين في شبكتك. حدد كيفية تدفق البيانات بين هذه المكونات لتعريف الأصول الهامة ونقاط الضعف المحتملة.
- تحديد سياسات الأمن الصفري: أنشئ سياسات واضحة وقابلة للتطبيق بناءً على مبادئ الأمن الصفري، مثل الوصول على أساس الهوية (Identity-Based Access) وتحديد الامتيازات الأقل (Least Privilege Access). يجب أن تُمنح الأذونات فقط للوصول الضروري لأداء الدور المحدد.
- تطبيق المصادقة التكيفية متعددة العوامل (Adaptive MFA): استخدم حلول المصادقة التي تُقيّم السياق في الوقت الفعلي (مثل الموقع، الجهاز، السلوك) لضبط مستوى التحقق المطلوب. أمثلة على الحلول تشمل Microsoft Entra ID، Google BeyondCorp، Okta، و Duo.
- تطبيق التجزئة الدقيقة (Microsegmentation): قم بتقسيم شبكتك إلى قطاعات صغيرة ومعزولة لتقييد الحركة الجانبية للمهاجمين. هذا يساعد على احتواء أي اختراق ضمن جزء صغير من الشبكة.
- المراقبة والتحقق المستمر: لا تقتصر الأمن الصفري على التحقق عند تسجيل الدخول فقط. يجب مراقبة سلوك المستخدم والجهاز بشكل مستمر للتحقق من الثقة طوال الجلسة. تستخدم بعض الحلول تحليلات السلوك للكشف عن الشذوذات في الوقت الفعلي.
- حماية الأجهزة غير المدارة (BYOD): مع تزايد استخدام الأجهزة الشخصية (BYOD) في العمل، من الضروري تطبيق حلول الأمن الصفري التي تسمح بالوصول الآمن من هذه الأجهزة دون الحاجة لإدارة كاملة لها. تقدم شركات مثل Menlo Security و Island و Palo Alto Networks (Prisma Access Browser) حلولاً في هذا المجال.
يُعدّ الأمن الصفري التكيفي استثمارًا استراتيجيًا لمستقبل الأمن السيبراني، وليس مجرد حل تقني. يتطلب تنفيذه نهجًا شاملاً يجمع بين التقنية والسياسات وتغيير الثقافة التنظيمية لضمان أقصى قدر من الحماية.

التعليقات 0
لا توجد تعليقات بعد — كن أوّل من يشارك رأيه.
شارك برأيك
للتعليق، سجّل الدخول أولاً — نرسل لك رمزاً على بريدك (بلا كلمة مرور). يمنع هذا التعليقات المزعجة ويبقي النقاش راقياً.
سجّل / ادخل للتعليق ←