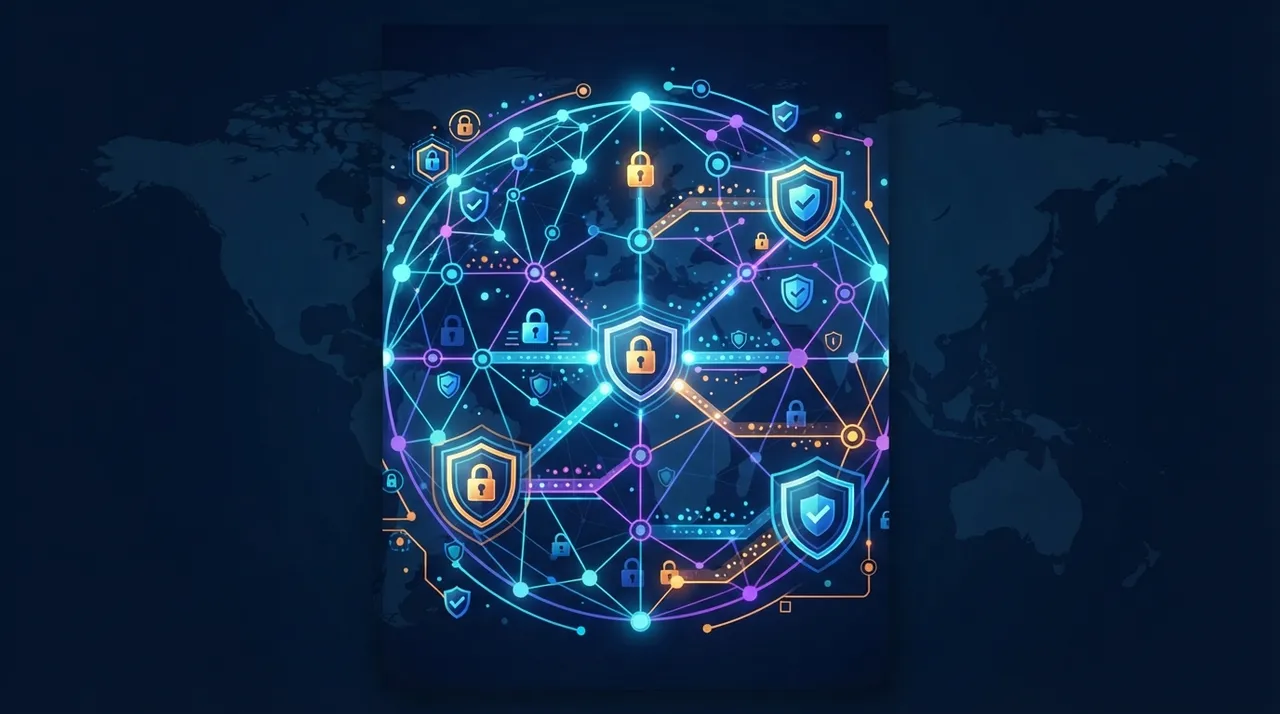
في عالم يزداد فيه الاعتماد على البيانات والخدمات السحابية، يبرز تحدٍّ جوهري: كيفية الاستفادة من البيانات الحساسة مع الحفاظ على خصوصيتها وأمانها التام. لطالما كانت المعادلة صعبة، فمعالجة البيانات تتطلب عادةً فك تشفيرها، مما يعرضها للخطر. لكن اليوم، تظهر تقنية التشفير المتماثل (Homomorphic Encryption) كحلٍّ واعد يغيّر قواعد اللعبة في الأمن السيبراني.
ما الجديد
التشفير المتماثل هو نوع فريد من التشفير يسمح بإجراء العمليات الحسابية على البيانات وهي مشفرة. وهذا يعني أنك تستطيع معالجة البيانات وتحليلها في السحابة أو لدى طرف ثالث دون أن يتمكن أي طرف آخر من رؤية البيانات الأصلية غير المشفرة. وعند فك تشفير النتائج، تكون هي نفسها التي كنت ستحصل عليها لو أجريت العمليات على البيانات غير المشفرة.
تطوّرت هذه التقنية بشكل ملحوظ منذ ظهورها لأول مرة عام 2009، وأصبحت المكتبات التجارية للتشفير المتماثل متاحة على نطاق واسع للاستخدام في الإنتاج بدءًا من عام 2025. ففي عام 2026، يُقدر حجم سوق التشفير المتماثل العالمي بـ 232.37 مليون دولار أمريكي، ومن المتوقع أن يصل إلى 470.20 مليون دولار أمريكي بحلول عام 2034، بمعدل نمو سنوي مركب يبلغ 9.21% خلال هذه الفترة. يشمل التشفير المتماثل عدة أنواع، منها التشفير المتماثل الجزئي (Partially Homomorphic Encryption) الذي يدعم نوعًا واحدًا من العمليات (مثل الجمع أو الضرب)، والتشفير المتماثل بالكامل (Fully Homomorphic Encryption - FHE) الذي يسمح بعدد غير محدود من العمليات، وهو ما يمثل المعيار الذهبي لأمان البيانات المشفرة.
لماذا يهمّ
تُعد الخصوصية والأمان في صميم الاهتمامات الحالية للشركات والأفراد، خاصةً مع تزايد اللوائح التنظيمية مثل اللائحة العامة لحماية البيانات (GDPR). التشفير المتماثل يقلل من المخاطر المرتبطة بانتهاكات البيانات ويجعل الامتثال لهذه اللوائح أسهل. فهو يمكّن المؤسسات من تحليل مجموعات كبيرة من البيانات الحساسة، مثل السجلات الصحية أو البيانات المالية، دون تعريض خصوصية الأفراد للخطر، حتى لو تم اختراق نظام مقدم الخدمة.
من أبرز الأمثلة الواقعية لاستخدام التشفير المتماثل في عام 2026: استخدام شركة أبل له في خدمة معرّف المتصل المباشر والبحث المرئي المحسّن، واستخدامه في مراقبة كلمات المرور في متصفح مايكروسوفت إيدج. كما تستفيد منه شركات ناشئة مثل Fhenix وInco في تطبيقات التمويل اللامركزي (DeFi) المشفرة على شبكة إيثيريوم، وتقدم شركات مثل Zodor منصات ترميز مع حماية الهوية، وSynnax Technologies في الذكاء الاصطناعي اللامركزي.
كيف تستفيد منه عمليًا (أدوات/خطوات)
إذا كنت مطورًا أو مهندس أمان، يمكنك البدء في استكشاف التشفير المتماثل من خلال المكتبات والأطر البرمجية المتاحة. تتضمن بعض الأدوات الشائعة:
- Microsoft SEAL: مكتبة مفتوحة المصدر وشائعة تدعم أنظمة تشفير BFV وCKKS، مع تركيز قوي على تحسين الأداء.
- OpenFHE: إطار عمل مرن مصمم للبحث والتعليم والتجارب التشفيرية التطبيقية، ويدعم العديد من أنظمة التشفير.
- Google's FHE Repository (HEIR): أداة تُحوّل برامج C++ إلى دوائر تشفير متماثل.
- IBM HElayers: حزمة تطوير برامج للتشفير المتماثل بالكامل (FHE SDK) لتنفيذ أعباء العمل المشفرة بكفاءة.
- Zama's Concrete ML: إطار عمل يمكّن المطورين من بناء تطبيقات الذكاء الاصطناعي التي تحافظ على الخصوصية باستخدام التشفير المتماثل، ويوفر تكاملًا سلسًا مع PyTorch وscikit-learn.
للبدء، يمكنك:
- فهم الأساسيات: تعرّف على أنواع التشفير المتماثل المختلفة (جزئي، وشبه متماثل، ومتماثل بالكامل) وفروقاتها.
- اختيار الأداة المناسبة: بناءً على متطلبات مشروعك، اختر المكتبة أو الإطار الذي يدعم نوع العمليات التي تحتاجها (مثل TFHE للمنطق والمقارنات، وCKKS للتعلم الآلي والإحصاء).
- التجريب والتطبيق: استخدم الأمثلة والدروس التعليمية المتاحة لإنشاء تطبيقات بسيطة تجري عمليات حسابية على البيانات المشفرة.
بينما لا يزال التشفير المتماثل يواجه تحديات من حيث التعقيد الحسابي والتكلفة، فإن التطورات المستمرة تجعله أكثر قابلية للتطبيق في سيناريوهات الواقع العملي. إن إتقان هذه التقنية سيمنحك ميزة تنافسية كبيرة في مجال يتزايد فيه الطلب على حلول أمن البيانات التي تحافظ على الخصوصية.

التعليقات 0
لا توجد تعليقات بعد — كن أوّل من يشارك رأيه.
شارك برأيك
للتعليق، سجّل الدخول أولاً — نرسل لك رمزاً على بريدك (بلا كلمة مرور). يمنع هذا التعليقات المزعجة ويبقي النقاش راقياً.
سجّل / ادخل للتعليق ←